Gib deinem Sovereign ein Firmenpostfach
Erstelle ein Firmen-E-Mail-Konto und teile die Zugangsdaten dann Centurion auf deinem Sovereign-Brain mit – es richtet den Rest aus den Kontodaten ein.
Firmen-E-Mail für deinen Sovereign wird auf dem Sovereign-Brain eingerichtet, im Centurion-Chat – nicht in der iPhone-App.
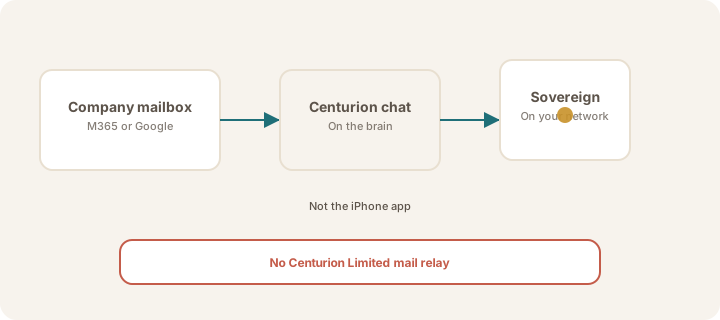
Deine Aufgabe ist einfach: Erstelle ein dediziertes Firmen-E-Mail-Konto und teile Centurion dann die Kontodaten mit. Centurion konfiguriert den Zugriff auf dem Brain. Centurion Limited hostet, vermittelt oder speichert diese E-Mails nicht.
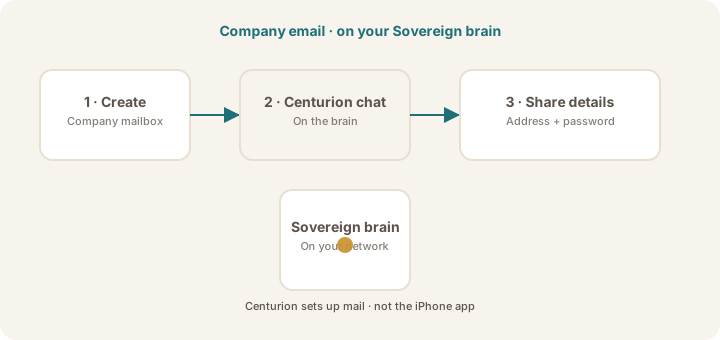
Der einzige Ablauf
- Erstelle ein dediziertes Firmenpostfach (Microsoft 365 oder Google Workspace).
- Öffne den Centurion-Chat auf deinem Sovereign-Brain.
- Teile die Kontodaten (Adresse, Passwort und alles, was Centurion abfragt).
- Folge den Aufforderungen von Centurion (zum Beispiel einem Anmelde- oder Freigabelink).
- Centurion speichert Zugangsdaten und Tokens auf dem Brain und verbindet die E-Mail für dich.
Du musst keine OAuth-Apps registrieren, Graph-Bereiche auswählen oder IMAP selbst konfigurieren – Centurion übernimmt das, sobald es die Kontodaten hat.
Nicht die iPhone-App
Sovereign Remote auf dem iPhone dient dazu, nach der Verbindung mit deinem Brain zu sprechen. Die E-Mail-Einrichtung erfolgt im Centurion-Chat auf dem Sovereign selbst.
Das ist auch getrennt von der Wahl eines Thinking-Service.
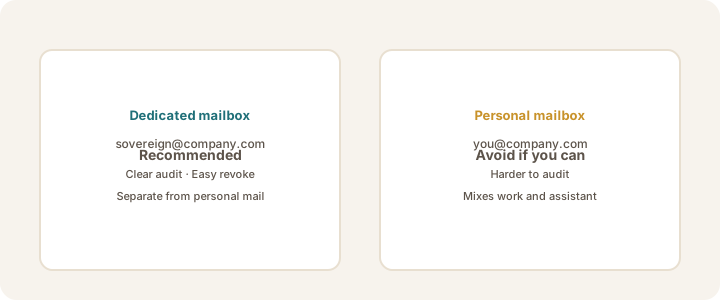
Ein dediziertes Postfach ist besser
Gib dem Sovereign eine eigene Adresse. Verbinde das persönliche Arbeitspostfach des Prinzipals nicht, es sei denn, die Richtlinie verlangt es.
Wähle deinen Leitfaden
| Deine Firmen-E-Mail | Folge diesem Leitfaden |
|---|---|
| Microsoft 365 / Exchange Online | Microsoft-365-Einrichtung |
| Google Workspace / Gmail | Google-Workspace-Einrichtung |
Was Centurion von dir braucht
In der Regel:
- E-Mail-Adresse (zum Beispiel
sovereign@yourcompany.com) - Passwort für dieses Konto
- Alles, was dein IT-Team an MFA-/App-Passwort-Hinweisen verlangt (Centurion fragt, wenn etwas anderes nötig ist)
Bewahre diese Angaben im Centurion-Chat auf dem Brain auf – nicht per E-Mail an den Support von Centurion Limited und nicht in der iPhone-App.
Regeln, die immer gelten
- Tokens und Passwörter bleiben auf deinem Sovereign-Brain
- Centurion Limited ist nicht im E-Mail-Pfad
- Die IT kann das Postfach jederzeit deaktivieren oder das Passwort zurücksetzen
- Wenn die Richtlinie Air-Gap verlangt, lasse die E-Mail getrennt – Sovereign funktioniert offline weiter
Q&A für IT-Teams – häufige Missverständnisse
„Wenn wir KI an Firmen-E-Mail anschließen, geht unsere Post in eine Anbieter-Cloud."
Nicht bei diesem Modell. Die E-Mail wird vom Sovereign-Brain aus unter den Postfachregeln deines Unternehmens abgerufen. Centurion Limited hostet, vermittelt oder speichert Firmen-E-Mail nicht. Siehe die Security-Kurzübersicht (PDF).
„Wir müssen Centurion Limited Admin-Zugang zu unserem Microsoft- oder Google-Mandanten geben."
Nein. Du erstellst ein Postfach in deinem Mandanten. Die Kontodaten werden nur mit Centurion auf deinem Sovereign-Brain geteilt. Der Support von Centurion Limited sollte niemals das Passwort erhalten.
„Die Einrichtung erfolgt in der iPhone-App."
Nein. Sovereign Remote auf dem iPhone dient zum Sprechen mit einem verbundenen Brain. Die E-Mail-Einrichtung erfolgt im Centurion-Chat auf dem Sovereign-Brain.
„Wir müssen das persönliche Arbeitspostfach des CEO (oder Prinzipals) anschließen."
Bevorzuge das nicht. Gib dem Sovereign eine dedizierte Adresse wie sovereign@yourcompany.com. Das hält Prüfung, Einwilligung und Widerruf klar.
„Einmal verbunden, bekommen wir es nicht mehr zurück."
Doch. Setze das Postfach-Passwort zurück, deaktiviere oder lösche den Benutzer oder sage Centurion auf dem Brain, es zu trennen. Dein Identitätsanbieter und dein Postfach bleiben unter IT-Kontrolle.
„Das ist dasselbe wie ChatGPT, Copilot oder eine andere Cloud-KI, die unser Postfach liest."
Es ist eine andere Architektur. Diese Produkte verarbeiten E-Mail in der Regel in einem Multi-Tenant-Cloud-Dienst. Hier läuft der Assistent, der das Postfach nutzt, auf Hardware, die du besitzt. Thinking-Services (Modelle) sind getrennt von der E-Mail-Verbindung – siehe Device-Link vs. Thinking-Service.
„Die IT muss Entra-Apps, Graph-Bereiche oder Google-Cloud-OAuth-Clients registrieren, bevor irgendetwas funktioniert."
Nicht für den Weg des Besitzers. Erstelle das Postfach und teile dann die Kontodaten im Centurion-Chat. Centurion konfiguriert die Verbindung auf dem Brain. Die IT kann MFA oder Organisationsrichtlinien weiterhin wie gewohnt festlegen.
„Passwörter und Tokens verlassen unser Haus / liegen in Centurions Systemen."
Das sollten sie nicht. Zugangsdaten und Tokens bleiben auf dem Sovereign-Brain. Füge sie nicht in E-Mails, Tickets oder die iPhone-App von Centurion Limited ein.
„Wenn wir E-Mail zulassen, können wir keine Air-Gap-Haltung beibehalten."
E-Mail ist optional. Wenn die Richtlinie es verbietet, lasse die E-Mail getrennt. Sovereign funktioniert offline weiter für private Arbeit auf dem Brain.
„Die Freigabe bedeutet, dass Centurion Limited für unsere E-Mail FedRAMP-/SOC-2-zertifiziert ist."
Gehe nicht davon aus. Wir beanspruchen für dieses Muster keine FedRAMP-, SOC-2- oder ähnliche Zertifizierungen. Die Position ist architektonisch: besitzergesteuerte Hardware, IdP-verwaltetes Postfach, kein Centurion-E-Mail-Relay. Nutze deinen eigenen Fragebogenprozess – beginne mit der Security-Kurzübersicht.
„Das Passwort im Chat zu teilen ist dasselbe, wie es einem Anbieter zu mailen."
Nein. Der Centurion-Chat auf dem Brain ist lokal für deinen Sovereign. Das ist nicht der Support-Posteingang von Centurion Limited. Behandle das Passwort trotzdem als sensibel: Nutze ein dediziertes Postfach und widerrufe es bei Bedarf.
Note
Für die IT-Security-Kurzübersicht siehe Security für IT-Prüfer auf der Hauptseite (Druck: PDF-Einseiter).
War dieser Artikel hilfreich?