Dale a tu Sovereign un buzón de empresa
Crea una cuenta de correo de empresa y luego díselo a Centurion en tu cerebro Sovereign — configura el resto a partir de los datos de la cuenta.
El correo de empresa de tu Sovereign se configura en el cerebro Sovereign, en el chat de Centurion — no en la app del iPhone.
Tu parte es sencilla: crea una cuenta de correo de empresa dedicada y luego dale a Centurion los datos de la cuenta. Centurion configura el acceso en el cerebro. Centurion Limited no aloja, no hace de intermediario ni almacena ese correo.
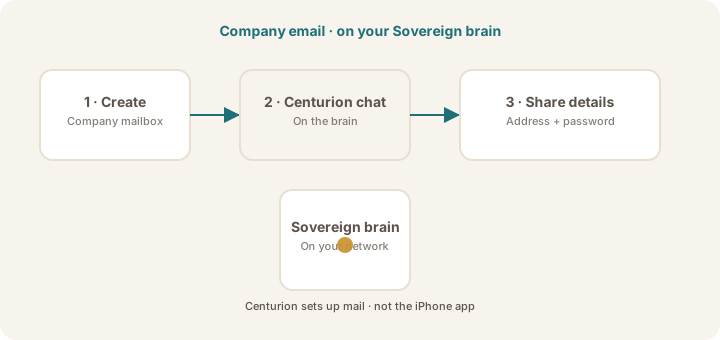
El único flujo de trabajo
- Crea un buzón de empresa dedicado (Microsoft 365 o Google Workspace).
- Abre el chat de Centurion en tu cerebro Sovereign.
- Comparte los datos de la cuenta (dirección, contraseña y lo que Centurion te pida).
- Sigue las indicaciones que Centurion te dé (por ejemplo, un enlace de inicio de sesión o de aprobación).
- Centurion guarda las credenciales y los tokens en el cerebro y conecta el correo por ti.
No necesitas registrar apps de OAuth, elegir ámbitos de Graph ni configurar IMAP tú mismo — Centurion se encarga de eso una vez que tiene los datos de la cuenta.
No es la app del iPhone
Sovereign Remote en el iPhone es para hablar con tu cerebro una vez vinculado. La configuración del correo ocurre en el chat de Centurion del propio Sovereign.
Esto también es independiente de elegir un servicio de pensamiento.
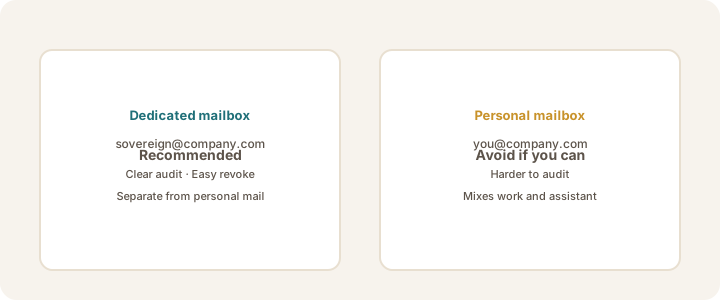
Prefiere un buzón dedicado
Dale al Sovereign su propia dirección. No conectes la bandeja de entrada personal de trabajo del titular salvo que la política lo exija.
Elige tu guía
| Tu correo de empresa | Sigue esta guía |
|---|---|
| Microsoft 365 / Exchange Online | Configuración de Microsoft 365 |
| Google Workspace / Gmail | Configuración de Google Workspace |
Qué necesita Centurion de ti
Normalmente:
- Dirección de correo (por ejemplo
sovereign@yourcompany.com) - Contraseña de esa cuenta
- Cualquier nota de MFA / contraseña de aplicación que requiera tu equipo de TI (Centurion preguntará si hace falta algo más)
Guarda esos datos en el chat de Centurion del cerebro — no en un correo al soporte de Centurion Limited, y no en la app del iPhone.
Reglas que siempre aplican
- Los tokens y las contraseñas permanecen en tu cerebro Sovereign
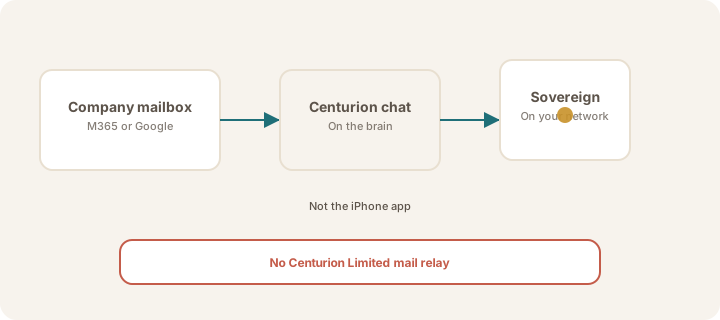
- Centurion Limited no está en la ruta del correo
- TI puede desactivar el buzón o restablecer la contraseña en cualquier momento
- Si la política exige aislamiento (air-gap), deja el correo desconectado — Sovereign sigue funcionando sin conexión
Preguntas y respuestas para equipos de TI — ideas erróneas habituales
"Conectar la IA al correo de empresa significa que nuestro correo va a una nube del proveedor."
No con este modelo. El correo se accede desde el cerebro Sovereign bajo las reglas de buzón de tu empresa. Centurion Limited no aloja, no hace de intermediario ni almacena el correo de empresa. Consulta el informe de seguridad (PDF).
"Tendremos que dar a Centurion Limited acceso de administración a Microsoft o Google."
No. Tú creas el buzón en tu inquilino. Los datos de la cuenta se comparten solo con Centurion en tu cerebro Sovereign. El soporte de Centurion Limited nunca debería recibir la contraseña.
"La configuración ocurre en la app del iPhone."
No. Sovereign Remote en el iPhone es para hablar con un cerebro vinculado. La configuración del correo se hace en el chat de Centurion del cerebro Sovereign.
"Debemos conectar la bandeja personal de trabajo del CEO (o del titular)."
Prefiere no hacerlo. Dale al Sovereign una dirección dedicada, como sovereign@yourcompany.com. Eso mantiene claras la auditoría, el consentimiento y la revocación.
"Una vez conectado, no podemos recuperarlo."
Sí puedes. Restablece la contraseña del buzón, desactiva o elimina al usuario, o dile a Centurion en el cerebro que se desconecte. Tu proveedor de identidad y tu buzón siguen bajo el control de TI.
"Esto es lo mismo que ChatGPT, Copilot u otra IA en la nube leyendo nuestro buzón."
Es una arquitectura distinta. Esos productos suelen procesar el correo en un servicio de nube multiinquilino. Aquí, el asistente que usa el buzón se ejecuta en hardware que te pertenece. Los servicios de pensamiento (modelos) son independientes de la conexión de correo — consulta vínculo de dispositivo frente a servicio de pensamiento.
"TI tiene que registrar apps de Entra, ámbitos de Graph o clientes OAuth de Google Cloud antes de que funcione nada."
No para la vía del propietario. Crea el buzón y luego comparte los datos de la cuenta en el chat de Centurion. Centurion configura la conexión en el cerebro. TI puede seguir aplicando MFA o políticas de la organización como siempre.
"Las contraseñas y los tokens saldrán de nuestro edificio / quedarán en los sistemas de Centurion."
No deberían. Las credenciales y los tokens permanecen en el cerebro Sovereign. No los pegues en correos, tickets o la app del iPhone de Centurion Limited.
"Si permitimos el correo, no podemos mantener una postura de aislamiento (air-gap)."
El correo es opcional. Si la política lo prohíbe, déjalo desconectado. El Sovereign sigue funcionando sin conexión para el trabajo privado en el cerebro.
"Aprobar esto significa que Centurion Limited está certificado FedRAMP / SOC 2 para nuestro correo."
No lo des por hecho. No reclamamos FedRAMP, SOC 2 ni autorizaciones similares para este patrón. La postura es arquitectónica: hardware controlado por el propietario, buzón regido por el IdP, sin relevo de correo de Centurion. Usa tu propio proceso de cuestionario — parte del informe de seguridad.
"Compartir la contraseña en el chat es lo mismo que enviarla por correo a un proveedor."
No. El chat de Centurion del cerebro es local a tu Sovereign. No es la bandeja de soporte de Centurion Limited. Aun así, trata la contraseña como sensible: usa un buzón dedicado y revócala cuando sea necesario.
Note
Para el informe de seguridad informática, consulta Seguridad para revisores de TI en el sitio principal (impresión: PDF de una página).
¿Te resultó útil este artículo?