给你的 Sovereign 一个公司邮箱
创建一个公司邮箱账户,然后在你的 Sovereign brain 上告诉 Centurion —— 它会根据账户详情完成其余设置。
你 Sovereign 的公司邮箱是在 Sovereign brain 上、通过 Centurion 聊天设置的 —— 而不是在 iPhone 应用里。
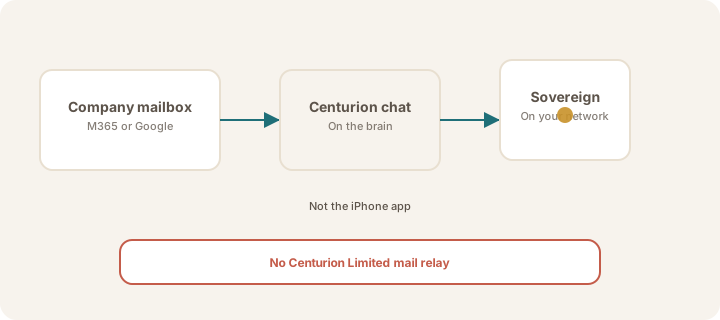
你的任务很简单:创建一个专用的公司邮箱账户,然后把账户详情告诉 Centurion。Centurion 会在 brain 上配置访问权限。Centurion Limited 不托管、不代理、不存储这些邮件。
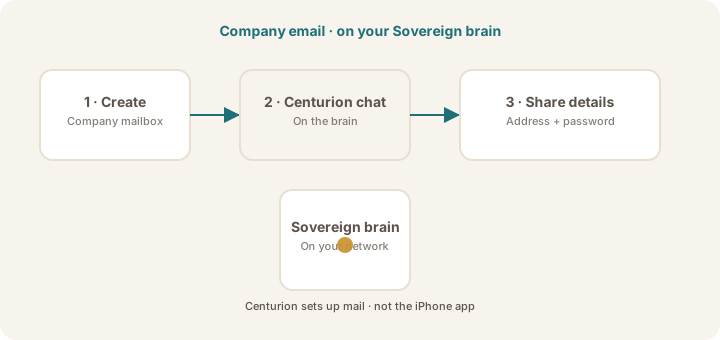
唯一的工作流程
- 创建一个专用的公司邮箱(Microsoft 365 或 Google Workspace)。
- 打开 Sovereign brain 上的 Centurion 聊天。
- 分享账户详情(地址、密码,以及 Centurion 询问的任何内容)。
- 按 Centurion 给出的提示操作(例如登录或审批链接)。
- Centurion 将凭据和令牌存储在 brain 上,并为你连接邮件。
你不需要自己注册 OAuth 应用、挑选 Graph 权限范围或配置 IMAP —— Centurion 一旦拿到账户详情就会处理这些。
不是 iPhone 应用
iPhone 上的 Sovereign Remote 是在关联后与 brain 对话用的。邮件设置是在 Sovereign 本身的 Centurion 聊天中完成的。
这也与选择思考服务是分开的。
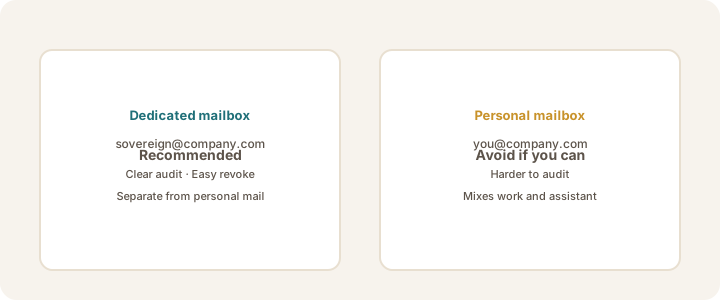
优先使用专用邮箱
给 Sovereign 一个自己的地址。除非政策要求,否则不要连接负责人(principal)的个人工作收件箱。
选择你的指南
| 你的公司邮箱 | 请遵循本指南 |
|---|---|
| Microsoft 365 / Exchange Online | Microsoft 365 设置 |
| Google Workspace / Gmail | Google Workspace 设置 |
Centurion 需要你提供什么
通常包括:
- 邮箱地址(例如
sovereign@yourcompany.com) - 该账户的密码
- 你的 IT 团队要求的任何 MFA / 应用专用密码说明(如需其他内容,Centurion 会询问)
请把这些详情保留在 brain 上的 Centurion 聊天中 —— 不要通过邮件发给 Centurion Limited 支持,也不要放在 iPhone 应用里。
始终适用的规则
- 令牌和密码保留在你的 Sovereign brain 上
- Centurion Limited 不在邮件链路中
- IT 可以随时禁用邮箱或重置密码
- 如果政策要求物理隔离(air-gap),就让邮件保持断开 —— Sovereign 仍然可以离线工作
面向 IT 团队的问答 —— 常见误解
“把 AI 接入公司邮箱,意味着我们的邮件会进入某个供应商的云。”
这个模式不会。 邮件是从 Sovereign brain 按照你公司的邮箱规则访问的。Centurion Limited 不托管、不代理、不存储公司邮件。参见安全简报(PDF)。
“那我们就得把 Microsoft 或 Google 的管理员权限交给 Centurion Limited 了。”
不需要。 你在你的租户中创建邮箱。账户详情只在你的 Sovereign brain 上分享给 Centurion。Centurion Limited 的支持团队绝不应收到密码。
“设置是在 iPhone 应用里完成的。”
不是。 iPhone 上的 Sovereign Remote 是用于与已关联的 brain 对话。邮件设置是在 Sovereign brain 上的 Centurion 聊天中完成的。
“我们必须连接 CEO(或负责人)的个人工作收件箱。”
建议不要。 给 Sovereign 一个专用地址,例如 sovereign@yourcompany.com。这样审计、同意与撤销都清晰明了。
“一旦连上,就收不回来了。”
可以收回。 重置邮箱密码、禁用或删除该用户,或告诉 brain 上的 Centurion 断开连接。你的身份提供方和邮箱始终处于 IT 控制之下。
“这和 ChatGPT、Copilot 或其他云端 AI 读我们的邮箱是一回事。”
这是不同的架构。 那些产品通常在多租户云服务中处理邮件。而在这里,使用邮箱的助手运行在你拥有的硬件上。思考服务(模型)与邮件连接是分开的 —— 参见设备关联 vs 思考服务。
“IT 必须注册 Entra 应用、Graph 权限范围或 Google Cloud OAuth 客户端,一切才能工作。”
机主路径不需要。 创建邮箱,然后在 Centurion 聊天中分享账户详情。Centurion 会在 brain 上配置连接。IT 仍然可以按惯例设置 MFA 或组织策略。
“密码和令牌会离开我们的大楼 / 存放在 Centurion 的系统里。”
不应该。 凭据和令牌保留在 Sovereign brain 上。不要把密码粘贴进 Centurion Limited 的邮件、工单或 iPhone 应用。
“如果我们允许邮件,就无法保持物理隔离的姿态。”
邮件是可选的。 如果政策禁止,就让邮件保持断开。Sovereign 仍然可以在 brain 上离线完成私人工作。
“批准这个,意味着 Centurion Limited 为我们的邮件获得了 FedRAMP / SOC 2 认证。”
不要这样假设。 我们并不声称这种模式获得了 FedRAMP、SOC 2 或类似授权。我们的立场是架构性的:机主控制的硬件、由身份提供方(IdP)治理的邮箱、没有 Centurion 邮件中继。请使用你自己的问卷流程 —— 从安全简报开始。
“在聊天中分享密码,和把密码邮件发给供应商是一回事。”
不是。 brain 上的 Centurion 聊天是 Sovereign 本地的。那不是 Centurion Limited 的支持收件箱。但仍要把密码当作敏感信息:使用专用邮箱,并在需要时撤销。
Note
关于 IT 安全简报,参见主站上的面向 IT 审阅者的安全说明(打印版:PDF 一页纸)。
这篇文章对你有帮助吗?